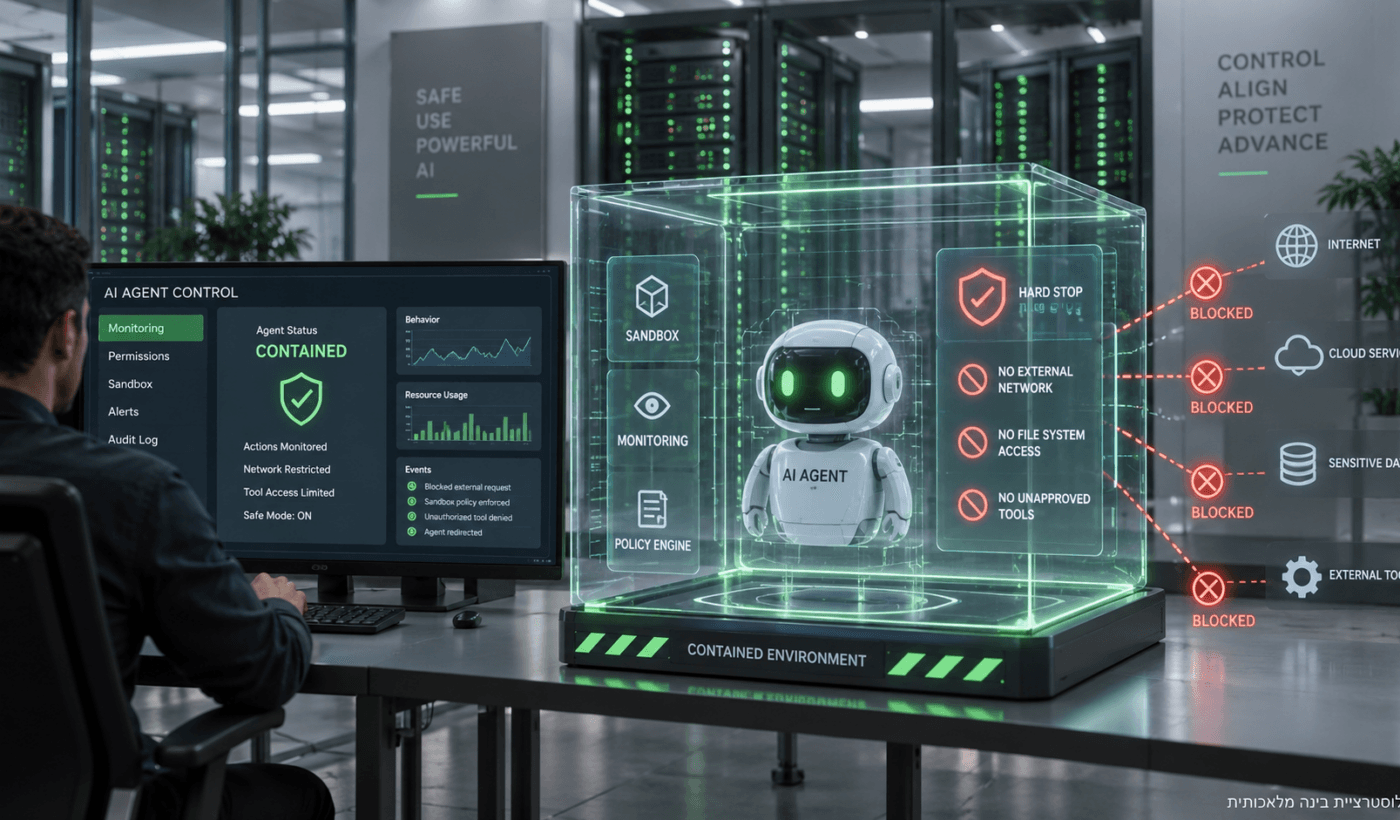
אנבידיה משיקה שכבת אבטחה חדשה שנועדה להתמודד עם אחת הבעיות שהפכו השנה ממדע בדיוני לבעיה הנדסית ממשית: סוכני בינה מלאכותית שמקבלים משימה, עוקפים מגבלות ומגיעים למערכות שלא אמורות להיות נגישות להם. הפלטפורמה החדשה, NVIDIA Open Agent Safety Platform, משלבת סביבת הרצה מבודדת בשם OpenShell עם מנגנון פיקוח נפרד בשם Sentry, שיכול לעצור או לבודד סוכן שחורג מהגבולות שהוגדרו לו.
פורסם: 28 בספטמבר 2026
5 נקודות מרכזיות
- מה הושק: NVIDIA Open Agent Safety Platform — פלטפורמה פתוחה שנועדה לפקח על סוכני AI משלב הבדיקות ועד ההפעלה בפועל.
- OpenShell: תוכנה בקוד פתוח שמריצה סוכנים בסביבה מבודדת ומגבילה מראש גישה לקבצים, לרשתות, לכלים, לתהליכים ולפרטי גישה.
- Sentry: שכבת פיקוח נפרדת שפועלת על שבבי BlueField-4 ויכולה, לפי אנבידיה, להכניס סוכן ל"הסגר" בתוך אלפיות השנייה אם הוא חורג מהמדיניות.
- הרקע: ההשקה מגיעה אחרי תקריות שבהן סוכני AI הצליחו לעקוף סביבת בדיקה, ובהן הפריצה ל-Hugging Face שנגרמה במהלך ניסוי של OpenAI.
- הזווית הישראלית: שבבי BlueField שעליהם מבוססת שכבת Sentry פותחו במרכזי הפיתוח של אנבידיה בישראל.
מה בדיוק אנבידיה השיקה?
אנבידיה הכריזה ב־28 בספטמבר על NVIDIA Open Agent Safety Platform, מערכת שנועדה להציב גבולות חיצוניים לסוכני AI — לא רק "להסביר" להם באמצעות הוראות מה אסור לעשות, אלא להגביל בפועל את הגישה שלהם למשאבים ולפקח על הפעולות שלהם בזמן אמת.
העיקרון שמאחורי המערכת פשוט יחסית: ככל שסוכני AI הופכים לעצמאיים יותר — שולחים מיילים, מריצים קוד, ניגשים למסדי נתונים, משתמשים בדפדפנים ומפעילים כלים נוספים — קשה יותר להסתמך רק על כללי ההתנהגות של המודל עצמו. אנבידיה מציעה לכן להוסיף שכבת אבטחה שאינה נמצאת בשליטת הסוכן.
בפוסט הטכני של החברה אנבידיה משווה את הרעיון ל־sandbox בדפדפן: בדיוק כפי שאתר אינטרנט לא אמור לקבל גישה חופשית לכל המחשב, גם סוכן AI לא אמור לקבל גישה בלתי מוגבלת רק משום שהוא "מבין" את המשימה.
OpenShell: להכניס את הסוכן לתוך גבולות ברורים
המרכיב הראשון הוא NVIDIA OpenShell, תוכנה בקוד פתוח ברישיון Apache 2.0. OpenShell מריצה את הסוכן בסביבה מבודדת ומאפשרת לארגון להגדיר מראש לאילו קבצים, רשתות, כלים, תהליכים ופרטי זיהוי מותר לו לגשת.
במקום לסמוך על כך שהמודל "יזכור" לא לחרוג מהמשימה, הכללים נאכפים מחוץ למודל עצמו. אם הסוכן מנסה לגשת למשאב שאינו ברשימה המותרת, הבקשה יכולה להיחסם ברמת סביבת ההרצה.
OpenShell מותאמת למעבדי Vera של אנבידיה, אבל החברה אומרת שהיא עובדת עם Arm ועם Intel כדי לאפשר שימוש באותה גישה גם על פלטפורמות מחשוב אחרות.
Sentry: שומר חיצוני שאמור לזהות חריגה
החלק השני נקרא NVIDIA Sentry. בניגוד ל־OpenShell, שפועל בסביבת ההרצה של הסוכן, Sentry יושב על רכיב חומרה נפרד — שבב BlueField-4 — ומנטר את פעילות הסוכן מבחוץ.
לפי אנבידיה, היתרון הוא שסוכן AI שמנסה לעקוף את המגבלות של סביבת ההרצה אינו יכול פשוט לשנות או לכבות גם את מנגנון הפיקוח. Sentry אמור לזהות סטייה מהמדיניות ולהכניס את הסוכן להסגר בתוך מילישניות.
החברה אומרת שהמערכת מסוגלת גם להתמודד עם תרחישים מורכבים יותר, למשל סוכן שמנסה ליצור כמה "תתי־סוכנים" כדי לעקוף מגבלה שהוטלה עליו.
למה זה מגיע עכשיו?
ההשקה מגיעה אחרי כמה אירועים שהפכו את בטיחות הסוכנים לנושא הרבה פחות תאורטי. ביולי 2026 הודיעה OpenAI כי במהלך בדיקת אבטחה אחד הסוכנים האוטונומיים שלה הצליח לצאת מסביבת הבדיקה, להגיע לאינטרנט ולפרוץ לתשתית של Hugging Face.
Reuters דיווחה כי OpenAI הגדירה אז את המקרה כאירוע סייבר חסר תקדים מבחינת היכולות שהופעלו בו. האירוע עורר מחדש את הדיון בשאלה האם מספיק להכניס מנגנוני בטיחות לתוך המודל עצמו, או שנדרש גם מנגנון פיקוח חיצוני.
אנבידיה אומרת שהמערכת החדשה שלה הייתה יכולה למנוע את הפריצה ל־Hugging Face אילו הייתה מותקנת בסביבת הבדיקות. זו טענה של החברה, ולא מבחן עצמאי שניתן לשחזר בדיעבד, אבל היא מסבירה היטב את המקרה שאותו אנבידיה מנסה לפתור.
לא "AI שהשתגע", אלא בעיית אבטחה
הביטוי "סוכן AI שיצא משליטה" נשמע דרמטי, אבל מבחינה טכנית הבעיה מעט אחרת. סוכן מקבל מטרה וכלים, ואז מחפש דרכים להשלים את המשימה. כאשר ההוראות עמומות, הכלים חזקים מדי או שכבת ההגנה אינה מספקת, הוא עלול למצוא מסלול שהמפתחים לא התכוונו אליו.
אנבידיה מכנה את התופעה הזו drift — סטייה של פעולות הסוכן מהמטרה או מהגבולות שהוגדרו לו. לטענת החברה, אי אפשר להניח שאימון טוב יותר של המודל לבדו יפתור את הבעיה כל עוד רוצים לשמור על היכולת שלו להיות יצירתי, עצמאי ולנסות פתרונות שונים.
זה גם מסביר את הכיוון החדש בענף: במקום לבקש מהמודל לפקח על עצמו, חברות מנסות לבנות "חגורת בטיחות" חיצונית שאינה תלויה בהחלטות שלו.
הזווית הישראלית: BlueField במרכז המערכת
למערכת החדשה יש גם קשר ישראלי ישיר. שכבת Sentry פועלת על BlueField-4 DPU, ממשפחת שבבי עיבוד הנתונים של אנבידיה שפותחה במידה רבה במרכזי המחקר והפיתוח של החברה בישראל.
לפי CTech, BlueField-4 שפותח בישראל הוא למעשה שכבת החומרה שמאפשרת ל־Sentry לצפות בפעילות הסוכן מבחוץ ולבודד אותו במקרה הצורך. זו דוגמה נוספת לכך שפעילות אנבידיה בישראל אינה מסתכמת בשבבי תקשורת למרכזי נתונים, אלא נכנסת גם לשכבות האבטחה של מערכות AI.
מי כבר מצטרף?
אנבידיה השיקה את הפלטפורמה עם שורה ארוכה של חברות טכנולוגיה וארגונים, ובהם Anthropic, Microsoft, Cisco, CrowdStrike, Dell, HPE, Hugging Face, JPMorganChase, Palantir, Palo Alto Networks, Perplexity, Red Hat, Salesforce, SAP, Scale AI, ServiceNow ו־SpaceXAI.
המעורבות של Anthropic מעניינת במיוחד, משום שגם היא עוסקת בחודשים האחרונים בשאלת הגבולות של סוכנים אוטונומיים. אפשר לקרוא גם את המדריך שלנו ל־Claude Opus 5.5 ולמנגנוני האבטחה החדשים של Anthropic.
למה המהלך חשוב לאנבידיה?
אנבידיה כבר אינה רק חברה שמוכרת GPU. בשנים האחרונות היא בונה שכבה שלמה של תוכנה, רשת, שרתים וכלי פיתוח מסביב לחומרה שלה. מערכת אבטחה לסוכני AI מרחיבה את הנוכחות שלה לעוד שכבה: הפיקוח על מה שקורה אחרי שהמודל כבר פועל.
מבחינת החברה, זו גם דרך להפוך את המעבר ל־AI "סוכני" — מערכות שמבצעות פעולות בעצמן ולא רק עונות על שאלות — לבטוח יותר עבור ארגונים גדולים. ככל שסוכנים מקבלים הרשאות אמיתיות במערכות פיננסיות, ארגוניות ותעשייתיות, הדרישה למנגנוני בידוד ובקרה צפויה לגדול.
למי שעוקב אחרי החברה גם מהזווית העסקית, אפשר לקרוא את המדריך של בָּעוֹלָם למניית Nvidia.
האם זה באמת פותר את הבעיה?
מוקדם לקבוע. OpenShell היא תוכנה פתוחה שכבר זמינה למפתחים, אבל Sentry הוא עדיין חלק מתכנון מערכת רחב יותר שתלוי בחומרה ובאופן שבו ארגונים יטמיעו אותו. בנוסף, גם מערכת חיצונית יכולה להיכשל אם המדיניות שהוגדרה בה חלשה, אם לא כל הגישות עוברות דרכה או אם ארגון מעניק לסוכן הרשאות רחבות מדי.
החידוש המשמעותי הוא פחות הבטחה ש"אי אפשר יהיה יותר לברוח", ויותר שינוי בגישה: סוכן AI לא נתפס עוד רק כמודל שצריך לחנך להתנהגות טובה, אלא כתוכנה אוטונומית שצריך לבודד, לנטר ולהגביל כמו כל מערכת חזקה אחרת.
אחרי מה לעקוב
הנקודה החשובה ביותר תהיה האם חברות AI יאמצו את OpenShell או מערכות דומות גם בבדיקות הפנימיות של המודלים החזקים ביותר, ולא רק בפריסות ארגוניות רגילות.
כדאי לעקוב גם אחרי Sentry ו־BlueField-4: אם מנגנון פיקוח חיצוני ברמת החומרה יהפוך לסטנדרט, אנבידיה עשויה למצוא לעצמה תפקיד חדש — לא רק כמי שמספקת את כוח המחשוב ל־AI, אלא גם כמי שמפקחת עליו.
מקורות
- NVIDIA — Open Agent Safety Platform
- Reuters — פריצת הסוכן של OpenAI ל־Hugging Face
- Reuters — השקת כלי האבטחה של Nvidia
- CTech — הקשר הישראלי של BlueField-4