תלונות חדשות על חשבונות WhatsApp שנפרצו, נחסמו או הפכו בלתי נגישים מחזירות למרכז את אחת מבעיות האבטחה הנפוצות באפליקציה. ברוב המקרים לא מדובר בפריצה למערכות WhatsApp עצמן, אלא בהשתלטות על חשבון באמצעות קוד אימות, התחזות או חיבור של מכשיר נוסף. במקרים רבים אפשר להחזיר את החשבון במהירות — ובעיקר אפשר להקשות מאוד על ההשתלטות מראש.
5 דברים שצריך לדעת
- אם מישהו השתלט על החשבון, הדרך הרשמית להוציא אותו היא לרשום מחדש את מספר הטלפון ולקבל קוד בן שש ספרות.
- אחרי הזנת הקוד, כל המכשירים האחרים המחוברים לחשבון מתנתקים אוטומטית.
- לעולם אין למסור קוד אימות או PIN שקיבלתם מ־WhatsApp — גם לא למי שמציג את עצמו כנציג תמיכה.
- מומלץ להפעיל Passkey ואימות דו־שלבי ולבדוק מדי פעם את רשימת המכשירים המקושרים.
- אם WhatsApp חסמה את החשבון, יש להשתמש רק במסלול הערעור והשחזור הרשמי של האפליקציה.
למה הנושא חזר עכשיו לכותרות?
ב־25 בספטמבר הודיעה רשות התקשורת המלזית, MCMC, כי היא בודקת תלונות של משתמשים על חשבונות WhatsApp שנפרצו, נחסמו או הפכו בלתי נגישים. הרשות העבירה את המקרים ל־Meta וביקשה הבהרות וטיפול. היא גם הדגישה כי השתלטות על חשבון וחסימה של חשבון הן שתי בעיות שונות: חשבון שנלקח בידי תוקף עלול לשמש להונאה או לספאם, ולאחר מכן להיחסם בידי WhatsApp בגלל הפעילות החריגה.
האירוע במלזיה אינו הוכחה לפריצה רחבה למערכות WhatsApp. נכון לעכשיו מדובר בתלונות משתמשים שנבדקות מול Meta. הודעת MCMC ממליצה למשתמשים שנפגעו להשתמש רק בערוצי השחזור הרשמיים ולהימנע מגורמים שמבקשים כסף, מידע אישי או קודי אימות.
החשבון נפרץ: מה עושים קודם?
לפי מרכז העזרה הרשמי של WhatsApp, אם מישהו אחר משתמש בחשבון שלכם, צריך להיכנס מחדש לאפליקציה, להזין את מספר הטלפון ולקבל קוד אימות בן שש ספרות ב־SMS או בשיחת טלפון.
ברגע שהקוד מוזן, כל שאר המכשירים שמחוברים לחשבון מתנתקים אוטומטית. זה הצעד החשוב ביותר: שינוי סיסמה לבדו אינו מוציא תוקף שכבר השתלט על החשבון.
אם מופיעה גם דרישה ל־PIN של אימות דו־שלבי ואינכם יודעים אותו, ייתכן שתידרשו להמתין שבעה ימים לפני שתוכלו להשלים את הכניסה. חשוב: ההמתנה הזו אינה משאירה את התוקף מחובר. לאחר הזנת קוד ה־SMS הוא כבר מנותק מהחשבון.
לעולם אל תמסרו לאחרים את קוד הרישום בן שש הספרות. WhatsApp מדגישה שגם חברים ובני משפחה אינם צריכים לקבל את הקוד הזה.
ומה אם WhatsApp חסמה את החשבון?
חשבון חסום אינו בהכרח חשבון שנפרץ. WhatsApp עשויה להגביל או לחסום חשבונות בעקבות ספאם, הונאה או פעילות שמפרה את תנאי השירות. לפעמים התוקף הוא שביצע את הפעילות שהובילה לחסימה.
במצב כזה כדאי להשתמש רק בתהליך הערעור או השחזור הרשמי שמוצע באפליקציה או במרכז העזרה. יש להיזהר במיוחד מחשבונות ברשתות חברתיות או מאנשים שמציעים "לפתוח" חשבון חסום תמורת כסף. הרגולטור המלזי הזהיר במפורש מפני שירותי שחזור שמבקשים תשלום, פרטים אישיים או קודי אימות.
הפעילו Passkey
אחד השינויים הבולטים באבטחת WhatsApp הוא השימוש ב־Passkeys. במקום להסתמך רק על קודים שנשלחים ב־SMS, אפשר לאמת את הזהות באמצעות טביעת אצבע, Face ID או קוד נעילת המכשיר.
באוגוסט 2026 הודיעה WhatsApp כי יותר ממיליארד משתמשים כבר הגדירו Passkey. החברה גם הוסיפה אפשרות להגדיר יותר מ־Passkey אחד, שימושי במיוחד למי שמשתמש במכשירי Android ו־iPhone במקביל. לפי WhatsApp, ההגדרה נמצאת ב־הגדרות > חשבון > Passkeys. הסבר רשמי של WhatsApp.
Passkey אינו מונע כל סוג של הונאה, אבל הוא מצמצם את התלות בקודי SMS שקל יותר לגנוב באמצעות התחזות או הנדסה חברתית.
גם האימות הדו־שלבי התחזק
WhatsApp עדכנה לאחרונה גם את מנגנון האימות הדו־שלבי. מעבר ל־PIN המסורתי, החברה הרחיבה את ההגנה כך שניתן להשתמש בסיסמה ארוכה יותר הכוללת אותיות, מספרים ותווים מיוחדים. המטרה היא ליצור שכבה נוספת גם במקרה שבו קוד חד־פעמי נפל לידיים הלא נכונות.
בדקו אילו מכשירים מחוברים
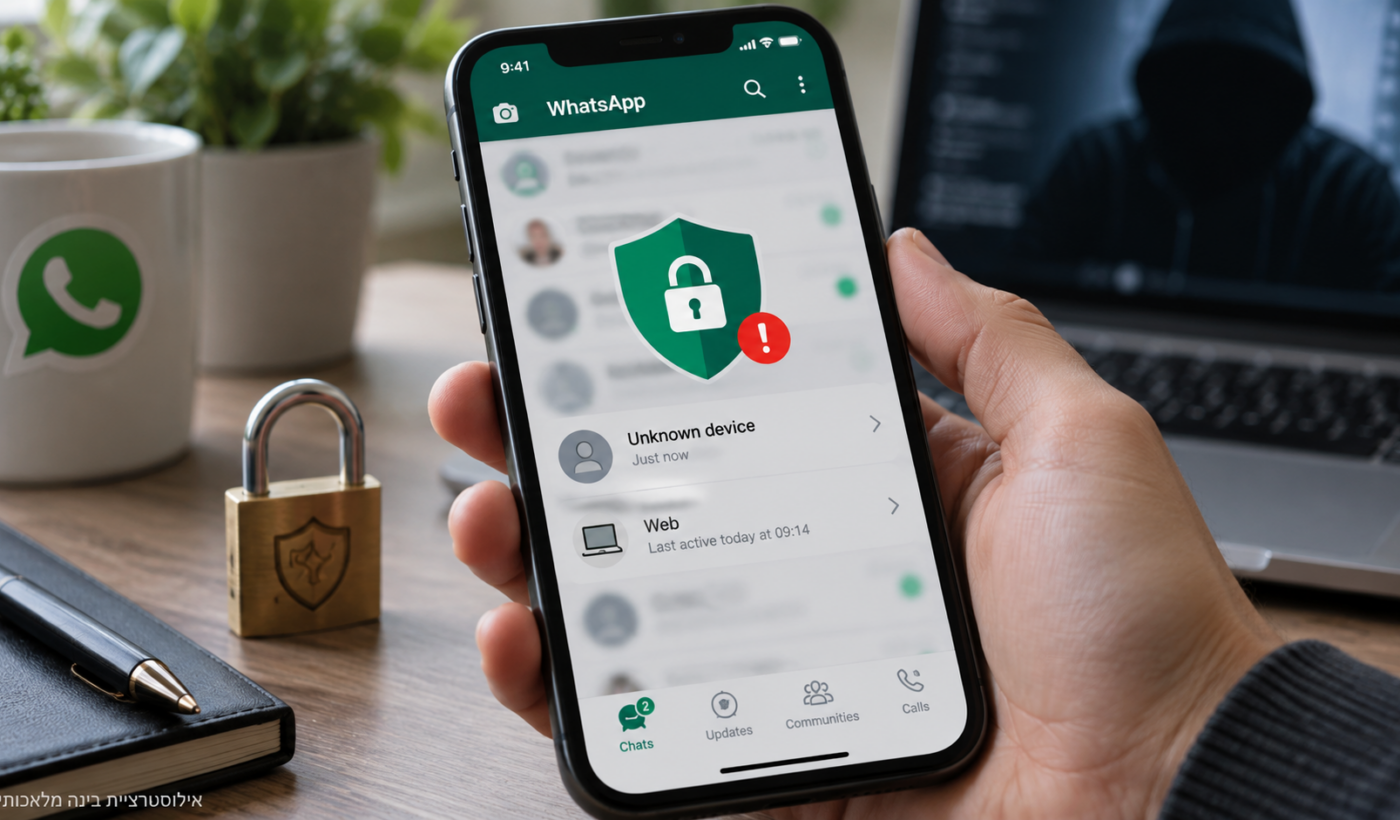
דרך נוספת להשתלט על חשבון היא לשכנע את המשתמש לאשר חיבור של מכשיר נוסף. לכן כדאי להיכנס מדי פעם אל הגדרות > מכשירים מקושרים ולוודא שכל המחשבים והמכשירים ברשימה מוכרים לכם.
אם מופיע שם מכשיר שאינכם מזהים, נתקו אותו מיד. WhatsApp גם מוסיפה יותר אזהרות סביב תהליך קישור המכשירים כדי לצמצם הונאות המבוססות על סריקת QR או אישור חיבור שלא במתכוון.
מה לגבי גיבוי הצ'אטים?
הודעות WhatsApp מוצפנות מקצה לקצה בזמן השיחה, אבל כדאי לבדוק גם כיצד מוגן הגיבוי. האפליקציה מאפשרת להפעיל הצפנה מקצה לקצה גם לגיבויים ב־Google Drive או ב־iCloud.
אפשר להגן על הגיבוי באמצעות Passkey, סיסמה או מפתח הצפנה. חשוב לשמור היטב את אמצעי השחזור: אם בחרתם בסיסמה או במפתח ואיבדתם אותם, ייתכן שלא ניתן יהיה לשחזר את הגיבוי.
WhatsApp בוחנת גם התרעות הונאה בעזרת AI
Meta חשפה באוגוסט 2026 מערכת חדשה בשם Scam Alert, שמנסה לזהות הודעות חשודות באמצעות מודל למידת מכונה שפועל על המכשיר עצמו. לפי החברה, תוכן ההודעות אינו נשלח לשרת לצורך הסיווג, והפיצ'ר אופציונלי.
חשוב לדייק: נכון לספטמבר 2026 מדובר בהשקת בטא מוגבלת, ולא בתכונה שזמינה בהכרח לכל משתמשי WhatsApp. החברה אומרת שהיא ממשיכה לבדוק את המערכת לפני הפצה רחבה יותר. ההסבר הטכני של Meta.
ארבעה דברים שכדאי לעשות כבר עכשיו
- להפעיל Passkey אם האפשרות זמינה אצלכם.
- להפעיל אימות דו־שלבי ולהשתמש בסיסמה חזקה וייחודית.
- לבדוק את רשימת המכשירים המקושרים ולהסיר כל מכשיר לא מוכר.
- לא למסור לעולם קוד אימות, PIN או סיסמה שהתקבלו מ־WhatsApp.
אם מתקבלת הודעה מחבר או מקרוב משפחה שמבקש כסף, קוד או העברה בנקאית בדחיפות, עדיף לאמת את הבקשה בשיחת טלפון נפרדת. זו דרך פשוטה לעצור חלק גדול מהונאות ההתחזות.
ואם כבר לחצתי על קישור חשוד?
עצם הלחיצה אינה אומרת בהכרח שהחשבון נפרץ. הסיכון גדל אם לאחר הלחיצה הזנתם קוד WhatsApp, סיסמה, פרטי אשראי או אישרתם חיבור של מכשיר.
במקרה כזה כדאי לבדוק מיד את המכשירים המקושרים, לשנות סיסמאות רלוונטיות ולהפעיל את אמצעי האבטחה של WhatsApp. אם נמסרו גם פרטי תשלום, יש לפנות לבנק או לחברת האשראי.
אחרי מה לעקוב
האירוע במלזיה עדיין נמצא בבדיקה. יהיה חשוב לראות אם יתברר שמדובר בגל הונאות מקומי, בבעיה נקודתית סביב חסימת חשבונות או בתופעה רחבה יותר. במקביל WhatsApp ממשיכה להעביר יותר מהגנת החשבון מקודי SMS לאמצעי אימות חזקים יותר כמו Passkeys.
הזווית הישראלית
גם בישראל WhatsApp היא כלי תקשורת מרכזי, ולכן חשבון שנלקח בידי תוקף יכול לשמש במהירות להתחזות מול בני משפחה, חברים וקבוצות. אין צורך לחכות לגל הונאות חדש: הפעלת Passkey ואימות דו־שלבי, לצד בדיקה תקופתית של המכשירים המקושרים, יכולה לצמצם משמעותית את הסיכון.